Większość włamań na konta nie wymaga zaawansowanych ataków – wystarczy hasło, które jest krótkie, przewidywalne albo użyte w kilku miejscach naraz. Dobra wiadomość jest taka, że kilka prostych nawyków znacząco zwiększa bezpieczeństwo. Wyjaśniamy, jak tworzyć hasła, gdzie je trzymać i kiedy warto przejść na passkeys.
Dlaczego długość hasła ma największe znaczenie
Programy do łamania haseł sprawdzają miliony kombinacji na sekundę, dlatego hasło typu „Kasia2024!” jest dla nich łatwym celem, choć wygląda na skomplikowane. Zamiana litery „a” na „@” czy dodanie wykrzyknika na końcu nie zmyli atakującego, bo takie schematy są dobrze znane. Znacznie lepiej działa po prostu długość: im więcej znaków, tym więcej możliwych kombinacji do sprawdzenia.
W praktyce warto przyjąć kilka zasad:
- Dla ważnych kont używaj co najmniej kilkunastu znaków. Im dłużej, tym lepiej.
- Stosuj frazy hasłowe – kilka losowych, niepowiązanych ze sobą słów, np. z prostym separatorem. Są długie, a łatwiej je zapamiętać niż ciąg przypadkowych znaków.
- Unikaj danych osobistych: imion bliskich, dat urodzenia, nazwy zwierzaka, miasta czy ulubionej drużyny.
- Nie używaj popularnych wzorców, takich jak „qwerty”, „123456” czy „haslo”.
Jedno konto – jedno hasło
Największym błędem jest używanie tego samego hasła w wielu serwisach. Gdy jeden z nich zostanie zhakowany, a dane wyciekną, przestępcy automatycznie próbują tych samych danych logowania w poczcie, bankowości i sklepach internetowych. Dlatego każde konto powinno mieć własne, unikalne hasło.
Najpierw zadbaj o konta o największym znaczeniu. Należą do nich przede wszystkim:
- skrzynka e-mail (przez nią odzyskuje się dostęp do pozostałych kont),
- bankowość internetowa i płatności,
- konta w chmurze ze zdjęciami i dokumentami,
- media społecznościowe,
- konta w sklepach z zapisanymi kartami.
Menedżer haseł – jak działa i jak go używać
Nikt nie zapamięta kilkudziesięciu długich, unikalnych haseł, i nie musi. Od tego jest menedżer haseł: program lub funkcja w przeglądarce czy telefonie, która przechowuje dane logowania w zaszyfrowanym sejfie. Ty pamiętasz jedno mocne hasło główne, a resztą zajmuje się aplikacja. Potrafi też wygenerować losowe hasło i automatycznie je wpisać, co chroni przed fałszywymi stronami logowania, bo narzędzie zwykle nie podpowie danych na niewłaściwej witrynie.
Aby korzystać z menedżera rozsądnie:
- Ustaw bardzo mocne hasło główne – długą frazę, której nie używasz nigdzie indziej.
- Włącz weryfikację dwuetapową także dla samego menedżera.
- Zapisz kody awaryjne lub klucz odzyskiwania i trzymaj je w bezpiecznym miejscu offline, np. w domowym sejfie czy szufladzie, a nie w pliku na pulpicie.
- Stopniowo zmieniaj stare hasła na generowane, zaczynając od najważniejszych kont.
- Aktualizuj aplikację i system, bo to podstawowa ochrona przed lukami w zabezpieczeniach.
Czego unikać? Notatek w telefonie bez szyfrowania, plików „hasła.xlsx”, karteczek przyklejonych do monitora oraz wysyłania haseł w wiadomościach. Zanim powierzysz coś wybranemu narzędziu, sprawdź jego opinie i to, czy jest regularnie aktualizowane.
Passkeys – logowanie bez hasła
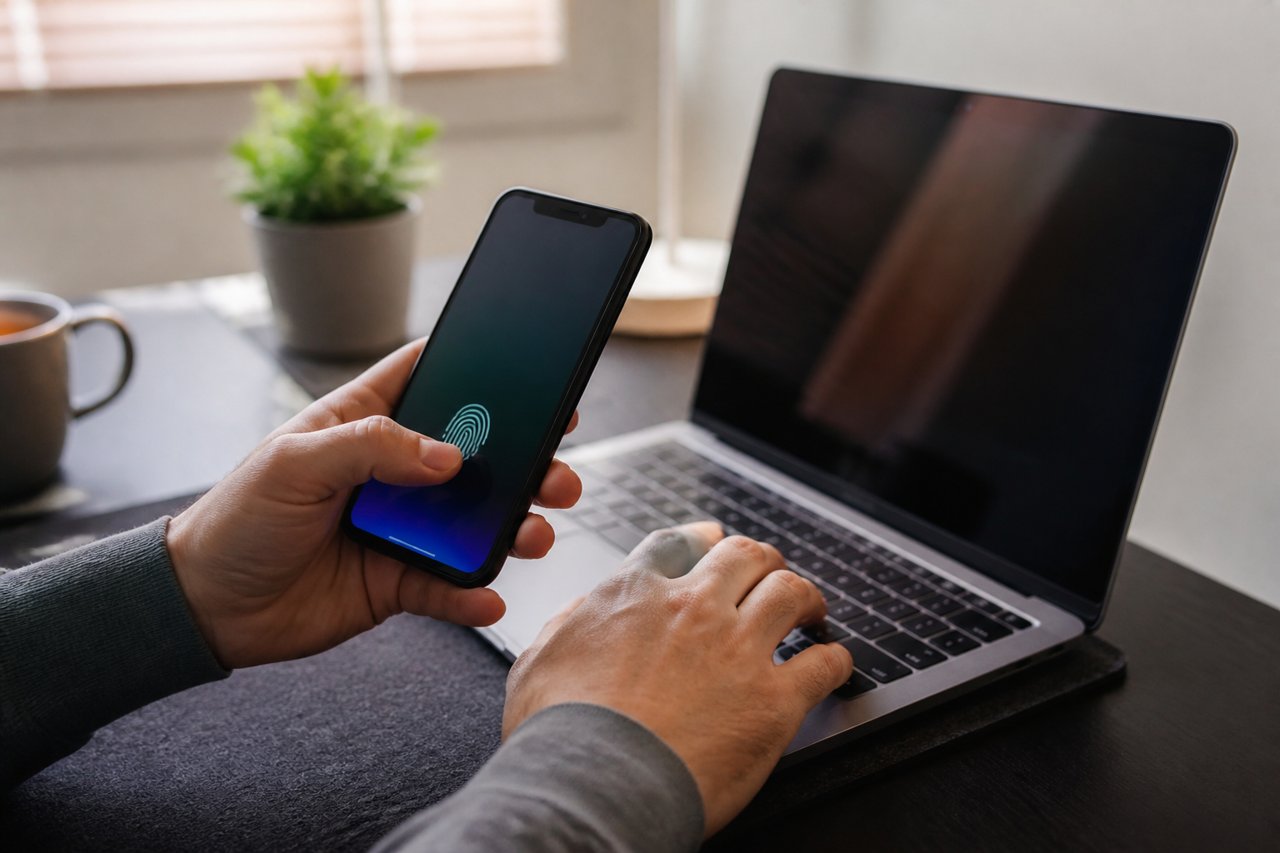
Passkeys (klucze dostępu) to nowsza metoda logowania, która stopniowo zastępuje hasła. Zamiast wpisywać ciąg znaków, potwierdzasz się na urządzeniu: odciskiem palca, skanem twarzy lub kodem PIN telefonu czy komputera. Za kulisami działa para kluczy – prywatny zostaje na Twoim urządzeniu, a serwis dostaje tylko klucz publiczny. Nawet jeśli serwis wycieknie, przestępcy nie zdobędą niczego, czym mogliby się zalogować.
Ich główne zalety to odporność na phishing, ponieważ klucz działa tylko w serwisie, dla którego został utworzony, oraz wygoda – nie trzeba nic pamiętać ani przepisywać. Warto jednak pamiętać o kilku kwestiach:
- Nie każdy serwis je obsługuje. Hasła jeszcze przez długi czas będą potrzebne, więc najlepiej łączyć oba rozwiązania.
- Zadbaj o kopię zapasową. Sprawdź, czy klucze synchronizują się z Twoim kontem lub menedżerem haseł, żeby po zgubieniu telefonu nie stracić dostępu.
- Zabezpiecz samo urządzenie mocnym PIN-em lub blokadą ekranu.
Jeśli serwis oferuje passkeys, zwykle opłaca się je włączyć, zwłaszcza w poczcie i bankowości. Zakres obsługi bywa różny, więc w ustawieniach konta sprawdź aktualne możliwości.
Dodatkowe zabezpieczenia na co dzień
Nawet najlepsze hasło nie pomoże, jeśli wpiszesz je na fałszywej stronie. Zwracaj uwagę na adres witryny, nie loguj się przez linki z podejrzanych wiadomości i nie podawaj kodów z SMS-ów ani aplikacji uwierzytelniającej nikomu, kto o nie prosi. Włącz weryfikację dwuetapową wszędzie, gdzie to możliwe, a po informacji o wycieku danych z serwisu natychmiast zmień w nim hasło oraz wszędzie tam, gdzie mogło być powtórzone.
Bezpieczeństwo nie wymaga wiedzy informatycznej. Wystarczy menedżer haseł, długie i unikalne hasła, weryfikacja dwuetapowa oraz passkeys tam, gdzie są dostępne. Zacznij od poczty i bankowości – to kilkanaście minut, które mogą oszczędzić wielu problemów.
O autorze